
2026年10月21日の夜、エックスサーバーやTimeRex、BASE、pixivなど、業種の違う多くのサービスが一斉に緊急メンテナンスに入りました。原因は、Webサイトを動かすプログラミング言語「PHP」に見つかった重大な脆弱性2件です。修正版が日本時間21日23時に出ることが前日から予告されていたため、各社は公開の前後にサービスを止めて備えました。WordPressもPHPで動いているので、自社サイトをWordPressで持っている会社は無関係ではありません。この記事は、10月22日時点で公式に出ている情報だけを使って、何が起きたのか、レンタルサーバーに任せてよい範囲と自分で確かめる範囲を整理したものです。
この記事でわかること
- 何が起きたか: PHPの重大な脆弱性2件が修正され、国内の多くのサービスが予防のために止まりました。止まったことは、被害が出たことを意味しません。
- 誰が直すか: 共用のレンタルサーバーでは、PHP本体の修正はサーバー会社が当てます。VPSやクラウドで自分でPHPを入れている場合は、自分で更新します。
- 自分で確かめること: 自社サイトのPHPのバージョンです。8.1以前のままなら、公式の修正版がありません。
WordPressのサイトを持つ会社が確かめる3つのこと
1. サイトがどこで動いているか(共用のレンタルサーバーか、VPS・クラウドか、制作会社の管理か)を確かめる
2. WordPressの「サイトヘルス」で、いま使っているPHPのバージョンを見る
3. 8.1以前だったら、テーマ・プラグインの対応とバックアップを確かめてから8.3以上へ上げる
2026年10月のPHPの脆弱性で何が起きたか
PHPに外から勝手にプログラムを動かされる重大な脆弱性が2件見つかり、10月21日に修正版が出ました。
PHPの開発チームは、日本時間の2026年10月21日23時ごろに、PHP 8.5.12・8.4.27・8.3.36・8.2.35を公開しました。公式の発表では、どれも「2件の重大な脆弱性(CVE-2026-109618・CVE-2026-109619)を修正するセキュリティリリース」で、ログインしていない第三者が、サーバーの上で任意のプログラムを動かせるおそれがあるとしています。前日の予告の段階で、深刻度の点数(CVSS v4.0)は2件とも9.2とされていました。
2件の脆弱性の中身
1件はメモリ不足で処理が途中で止まる問題、もう1件は解放したはずのデータが残る問題です。
1件目(CVE-2026-109618)は、メモリが足りなくなったときに処理が途中で止まり、作りかけのデータがそのまま使われてしまう問題です。2件目(CVE-2026-109619)は、使い終わって解放したはずのデータが残り、次に来た別のアクセスの処理で使われてしまう問題です。報道によると、影響を受ける動かし方はPHP-FPM、Apacheのモジュール版(mod_php)、php-cgi、LiteSpeedなど幅広く、mod_phpでは、WordPressなどのアプリのコードが動く前の段階で攻撃が成り立つことが実証されたとされています。
修正版が出たバージョンと出ていないバージョン
公式の修正版が出たのは8.2〜8.5の4系統で、8.1以前には公式の修正版がありません。
| 使っているPHP | 修正版 | PHP公式の扱い |
|---|---|---|
| 8.5系 | 8.5.12 | 直ちに更新するよう強く推奨 |
| 8.4系 | 8.4.27 | 直ちに更新するよう強く推奨 |
| 8.3系 | 8.3.36 | 直ちに更新するよう強く推奨 |
| 8.2系 | 8.2.35 | 直ちに更新するよう強く推奨。8.2は2026年12月31日でサポート終了 |
| 8.1・8.0・7.4以前 | 公式の修正版なし | 更新の対象外。7.4・8.0・8.1向けにソースへの最小限の修正だけが出ている。提供元への確認か、サポート中の版への移行を案内 |
PHPの公式発表は「完全な回避策はなく、更新することが唯一の安全な選択だ」と書いています。報道では、更新できない場合の一時しのぎとしてメモリ上限の設定を変える方法などが紹介されていますが、これも一部の攻撃の入口を減らすだけです。
PHP 7.4以前のままのサイトが特に危ない理由
7.4以前は公式の更新が何年も前に止まっていて、今回の分も、それより前の分も直っていないからです。
PHP公式のサポート終了の一覧では、7.4の更新は2022年11月28日の7.4.33で終わっています。8.0は2023年11月26日、8.1は2025年12月31日で終わりました。7.3以前は、さらに前に止まっています。PHP公式は、古い版を使い続けると、新しい版ですでに直された脆弱性やバグにさらされるおそれがあると書いています。つまり7.4のサイトは、今回の2件だけでなく、2022年11月より後に見つかった脆弱性も公式には直っていない状態です。
| 使っているPHP | 公式の更新が止まった日 | 最後の版 |
|---|---|---|
| 8.1 | 2025年12月31日 | 8.1.34 |
| 8.0 | 2023年11月26日 | 8.0.30 |
| 7.4 | 2022年11月28日 | 7.4.33 |
| 7.3 | 2021年12月6日 | 7.3.33 |
| 7.0〜7.2 | 2019年1月〜2020年11月 | 7.0.33〜7.2.34 |
| 5.6 | 2018年12月31日 | 5.6.40 |
今回の2件について、PHP公式は7.4・8.0・8.1向けにソースコードへの最小限の修正を出しています。ただしこれは、自分でPHPを組み立てる人や、長期サポートの提供元がない人のためのものです。共用のレンタルサーバーの利用者が自分で当てられるものではありません。IPAの注意喚起によると、CERT-EU(EUの機関向けのセキュリティ対応チーム)はPHP 5以降が影響を受けるとしています。IPAも、サポートが終わった古いPHPは攻撃者に短い時間で悪用されるおそれがあるとして、早急な対応を求めています。
7.4以前のサイトで今日やることは、サーバー会社の独自の修正を待つことではなく、8.3以上へ切り替える準備です。手順は「古いPHPのままだった場合に、上げる前に確かめること」にまとめています。
実際に攻撃された例は報告されているか
10月22日時点で、この2件が実際の攻撃に使われたという公的な発表は見つかっていません。
IPA(情報処理推進機構)は10月21日の注意喚起で、発信の時点では悪用した攻撃を確認していないと書いています。ただし、修正版が出ると、修正の中身から攻撃の方法を割り出されることがあります。「まだ攻撃されていない」は「急がなくてよい」という意味ではありません。IPAも、サポートが終わった古いPHPを使い続けている場合は、短い時間で悪用されるおそれがあるとして早めの対応を求めています。
なぜ各社が一斉に緊急メンテナンスをしたのか
修正版の公開時刻が予告されていたので、その前後の無防備な時間を作らないよう先にサービスを止めたためです。
PHPの開発チームは10月20日に、21日の協定世界時14時(日本時間23時)に修正版を出すと予告しました。修正版が出れば、修正の中身を手がかりに攻撃が始まるおそれがあります。そのため、修正をすぐに当てられないサービスは「当てるまでの間は止めておく」という判断をしました。21日の21時55分には高市総理もXで対応を呼びかけ、修正をすぐに当てられない場合はサイトを一時止めることも有効だと述べています。
止まったサービスの例
TimeRex、エックスサーバー、BASE、pixiv、ゲーム各社など、業種を問わず止まりました。
| サービス | 止めたもの・時間 | 情報の出どころ |
|---|---|---|
| TimeRex(日程調整) | 10月21日19:08に「PHPの脆弱性対応に伴う緊急メンテナンス」を開始。22日5:53に終了 | 公式の稼働状況ページ |
| エックスサーバー(レンタルサーバー) | 公式サイトと管理画面を一時停止。利用者のサイトの表示とメールは継続。再開見込みは22日未明 | 公式X・公式の告知 |
| さくらインターネット(レンタルサーバー・VPS) | レンタルサーバ等は21日13:00〜22日8:00頃、VPSは21日15:00〜22日18:00頃に緊急メンテナンス。理由はお知らせに書かれていない | 公式のお知らせ |
| BASE(ネットショップ作成) | 21日15:50から。利用しているソフトウェアの重大な脆弱性を受けた予防措置で、不正アクセスや情報漏えいは確認されていないと説明 | 公式X |
| pixiv、ニコニコ、Cygamesのゲーム、コドモン、静岡銀行、阪急電鉄など | 公式サイトやWebサービスを一時停止。pixivなど一部は再開済み | 報道(ITmedia NEWS 10月22日) |
さくらインターネットについては、別のLinuxの脆弱性への対応を10月16日から進めていたとの報道もあり、今回のメンテナンスがどこまでPHPの対応なのかは、お知らせからは分かりません。ここでは「同じ日に緊急メンテナンスをした例」として並べています。
止めたことは被害が出たことを意味しない
エックスサーバーとBASEは、予防のための停止で、不正アクセスによるものではないと説明しています。
エックスサーバーは公式Xで「本対応は不正アクセスの発生によるものではございません」と明記しています。BASEも、不正アクセスや情報漏えいは確認されていないと説明しています。少なくともこの2社は、攻撃を受けたのではなく、修正を当てるまでの時間に備えたと説明しています。ほかの会社の状況は、それぞれの発表で確かめてください。心配すべきなのは止めた会社よりも、修正が当たらないまま動き続けているサイトのほうです。
エックスサーバーなどレンタルサーバー各社の対応
エックスサーバーは管理画面を止め、利用者のサーバーには8.2〜8.5から順に修正を当てています。
エックスサーバーの告知(10月22日1時10分時点)を見ると、レンタルサーバーの利用者に関わる対応がよく分かります。
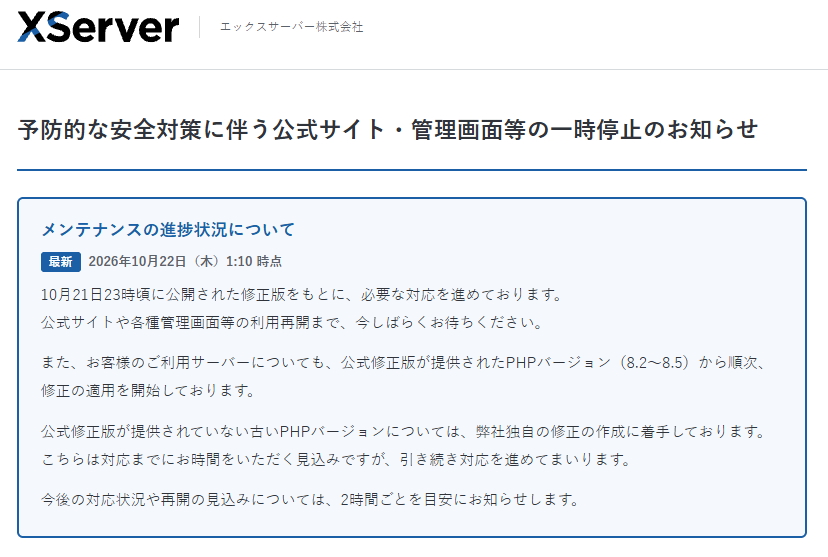
告知には、次の3点が書かれています。
- 10月21日23時ごろに公開された修正版をもとに対応を進めており、公式サイトと管理画面の再開まで待ってほしいこと
- 利用者のサーバーには、公式の修正版が出たPHP 8.2〜8.5から順に修正を当て始めたこと
- 公式の修正版が出ていない古いPHPは、独自の修正を作り始めたが、対応までに時間がかかる見込みであること
共用サーバーの利用者がPHP本体を直す必要はない
共用サーバーのPHP本体はサーバー会社の持ち物なので、利用者が自分で修正版を入れることはできません。
エックスサーバーのような共用のレンタルサーバーでは、1台のサーバーを多くの利用者で分けて使っています。利用者が選べるのは管理画面の「PHPのバージョン切り替え」までで、PHP本体の更新はサーバー会社が行います。今回のように公式の修正版が出たときは、会社側の作業を待つことになります。
エックスサーバーでは古いPHPの修正に時間がかかる
エックスサーバーで8.1以前を選んでいるサイトは、独自の修正ができるまで修正が当たらない時間が続きます。
エックスサーバーは古い版にも独自の修正を作ると告知していますが、どこまでの版を対象にするか、いつ当たるかはサーバー会社ごとに違います。他社が同じ対応をするとは限りません。サーバー会社の作業を待つより、自分でサポート中の版へ切り替えるほうが早く、確実です。なお、PHPの8.2も2026年12月31日でサポートが終わるため、いま切り替えるなら8.3以上が目安です。WordPress公式の推奨要件もPHP 8.3以上です。
レンタルサーバー任せでよい範囲と、自分で確かめる範囲
PHP本体を誰が直すかは、サイトがどこで動いているかで決まります。まずそこを確かめてください。
使い方ごとの分担
サーバー会社に任せてよいのはPHP本体の修正だけで、バージョンの選択とWordPressの更新は利用者の仕事です。
| サイトの置き場所 | PHP本体の修正 | 利用者がやること |
|---|---|---|
| 共用のレンタルサーバー | サーバー会社が当てる | 選んでいるPHPの版を確かめる。8.1以前なら8.3以上へ切り替える。サーバー会社の告知を見る |
| VPS・クラウド(自分でPHPを入れた) | 自分で当てる | OSのパッケージの更新か公式の修正版で更新し、PHPを再起動する。届く時期は使っているOSと追加した配布元で違う |
| 制作会社・保守会社が管理 | 契約の範囲しだい | 誰が対応しているかを聞き、PHPの版と対応した日時を返してもらう |
| 社内の業務システム・機器 | 製品の提供元 | PHPが中に入っているかを提供元の情報で確かめる(IPAの注意喚起も求めている) |
VPSやクラウドで動かしている場合
VPSやクラウドで自分でPHPを入れたなら、サーバー会社は直してくれないので、自分で更新します。
PHPの開発チームは、Linuxの配布元や長期サポートを提供する会社に事前に修正を渡したとしています。ただし、OSのパッケージで修正が届く時期は、使っているOSの種類や、追加した配布元によって違います。更新したあとはPHPを再起動し、表示されるバージョン番号が修正版になっているかを確かめてください。OSの配布元が修正だけを取り込んだ版は、番号が公式の修正版と違うことがあるので、その場合は配布元のセキュリティ情報で、今回の2件が修正済みかを確かめます。サーバー会社のメンテナンス情報に名前が出ていないからといって、自分のVPSが直っているわけではありません。
制作会社に任せている場合は、誰が見ているかを聞く
保守の契約があるなら、今回の件を誰が見て、いつ何をしたかを書面で返してもらうのが確実です。
聞くことは3つで足ります。「サイトはどのサーバーで動いていて、PHPは何の版か」「今回の脆弱性について、修正が当たったのはいつか」「8.1以前なら、いつ切り替える予定か」です。答えがすぐ返ってこない場合は、サーバーの管理を誰も見ていない可能性があります。
自分のサイトのPHPのバージョンを確かめる手順
WordPressの管理画面の「サイトヘルス」を開けば、サーバーに入らなくてもPHPのバージョンが分かります。
WordPressの「サイトヘルス」で見る
管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」の欄に、PHPのバージョンが出ます。
サイトヘルスはWordPressに標準で入っている機能で、プラグインを足す必要はありません。「サーバー」の欄を開くと「PHP のバージョン」という行があり、たとえば「8.3.36」のように表示されます。最初の2つの数字(8.3など)が系統、最後の数字が修正の回数です。8.1以前が出たら、次の章へ進んでください。サイトヘルスの「ステータス」の画面に、PHPの更新を勧める表示が出ていることもあります。
エックスサーバーのサーバーパネルで見る
エックスサーバーでは、サーバーパネルの「PHP Ver.切替」で、ドメインごとのPHPのバージョンを見られます。
エックスサーバーの公式マニュアルでは、サーバーパネルにログインして「PHP Ver.切替」を開き、ドメインの右のペンのアイコンから版を選ぶ手順が案内されています。ドメインを複数持っている場合は、ドメインごとに版が違うことがあるので、全部を見てください。なお、10月22日の時点では管理画面が一時停止しているため、再開を待ってから操作します。
古いPHPのままだった場合に、上げる前に確かめること
上げる前に、テーマとプラグインの対応、バックアップ、元に戻す方法の3つを確かめれば、表示が崩れても戻せます。
PHPのバージョンを上げると、古いテーマやプラグインが動かなくなり、画面が真っ白になったり、表示が崩れたりすることがあります。共用のレンタルサーバーでは、管理画面で元の版へ戻せることが多いので、慌てずに次の順で進めてください。
| 順番 | 確かめること | 見る場所 |
|---|---|---|
| 1 | WordPress本体・テーマ・プラグインを最新にする | 管理画面「ダッシュボード」→「更新」 |
| 2 | テーマとプラグインが、上げる先のPHPに対応しているか | 配布ページや販売元の動作環境の欄 |
| 3 | ファイルとデータベースのバックアップを取り、戻せることを確かめる | サーバー会社のバックアップ機能、またはバックアップ用のプラグイン |
| 4 | PHPを切り替え、トップ・記事・お問い合わせフォームの送信まで表示と動作を見る | サーバーの管理画面と、実際のサイト |
| 5 | 崩れたら元の版へ戻し、原因のテーマ・プラグインを特定してから再挑戦する | サーバーの管理画面 |
お問い合わせフォームの送信まで確かめる
表示が正常でも、フォームの送信やメールの通知だけが止まることがあるので、最後に1通送って確かめます。
会社のサイトにとって一番困るのは、トップページが崩れることより、問い合わせが届かなくなることです。しかも、フォームの不具合は見た目では気づけません。切り替えた日のうちに、自分でテストの問い合わせを1通送り、受け取れることまで確かめてください。
WordPressの脆弱性対策として、あわせて見直すこと
WordPress本体やプラグインの古さ、パスワードも入口になるので、PHPの確認と一緒に見直します。
今回の脆弱性は、WordPressの設定やセキュリティ用のプラグインでは防げない層の問題でした。一方で、更新されていない本体やプラグイン、使い回しのパスワードも、WordPressのサイトへの入口になります。PHPの版を確かめるついでに、次の3つも見ておくと、同じ手間で守りが固くなります。
使っていないプラグインとテーマを消す
停止しているだけのプラグインやテーマもサーバーに残るので、使わないものは削除しておきます。
プラグインの中には、外部のサービスとつながるための鍵を作るものもあります。何を入れていて、何とつながっているかを一度見ておくと安心です。手順は「WordPressプラグインのセキュリティ|外部に鍵を渡していないか確認する手順」にまとめています。
ログインの入口を守る
管理者のパスワードを長く使い回しのないものにし、使っていない管理者アカウントを消しておきます。
当社のサイトでも、ログインの入口への総当たりの試行が実際に記録されています。どんな形で来るのかは、当社のWordPressに実際に届いた総当たりと攻撃メールの記録で、記録の画面とあわせて紹介しています。サーバーのアカウント自体が乗っ取られる経路については「Chatworkとサーバー乗っ取りの原因と確実なセキュリティ対策」も参考になります。
サーバー会社のお知らせを受け取れるようにする
サーバー会社からの重要なお知らせは、契約時のメールアドレスに届くので、そのアドレスを誰かが読める状態にしておきます。
今回のような緊急の対応は、サーバー会社の告知とメールで知らされます。サイトを作った担当者が辞めたあと、契約のメールアドレスを誰も読んでいない状態になっていないかを確かめてください。受け取る人が決まっていなければ、どれだけ早く告知が出ても届きません。
よくある質問
Q. エックスサーバーの管理画面に入れません。自分のサイトは止まっていますか。
A. エックスサーバーは公式Xで、止めているのは公式サイトと管理画面などで、利用者のサイトの表示とメールの送受信は続けていると案内しています。サイトが見られない場合は別の原因の可能性もあるので、公式の障害・メンテナンス情報を確かめてください。
Q. 共用のレンタルサーバーなら、何もしなくてよいですか。
A. PHP本体の修正版を入れる作業は不要ですが、古い版を選んでいる場合は別です。エックスサーバーは古い版にも独自の修正を作るとしていますが、他社が同じ対応をするとは限らず、対応の有無や時期は会社ごとに違います。自社の契約先の告知に古い版の扱いが書かれていなければ、問い合わせるか、自分で8.3以上へ切り替えてください。
Q. PHP 7.4のまま何年も動いていますが、問題は出ていません。上げる必要がありますか。
A. 上げる必要があります。7.4はPHPの公式の更新が終わっており、今回の脆弱性にも公式の修正版がありません。問題が出ていないのは、壊れていないというだけで、守られているという意味ではありません。WordPress公式も、7.4は動作はしてもサポートが終わっていて脆弱性にさらされるおそれがあるとして、8.3以上を推奨しています。
Q. PHPを上げたらサイトが壊れませんか。
A. 壊れることはありますが、共用サーバーなら管理画面で元の版へ戻せます。画面が真っ白でWordPressの管理画面に入れなくなっても、PHPの版はサーバー会社の管理画面で切り替えるので、そこから戻せます。販売が終わった有料テーマや、制作会社が独自に書き足したプログラムがあるサイトは、新しいPHPで動くかを作った側に確かめてから切り替えてください。
Q. セキュリティ用のプラグインを入れていれば防げますか。
A. 今回の脆弱性は防げないと考えてください。報道によると、動かし方によっては、WordPressのコードが動く前の段階で攻撃が成り立つことが実証されています。セキュリティ用のプラグインはWordPressの中で動くものなので、その手前で起きる問題には届きません。また、PHPの版はプラグインからは変えられず、サーバー側で切り替えるか更新するしかありません。
Q. 自分のサイトが攻撃されたかどうかは、どう見分けますか。
A. 身に覚えのない管理者アカウントや投稿が増えていないか、ページが書き換わっていないか、知らないファイルがサーバーに置かれていないかを見ます。疑わしいものを見つけたら、自分で消す前に、サーバー会社か保守を頼んでいる会社に相談してください。先に消すと、原因を調べられなくなることがあります。
まとめ
10月21日の一斉の緊急メンテナンスは、PHPの重大な脆弱性2件に備えた予防の停止でした。
WordPressのサイトを持つ会社が押さえておくことは、次の4点です。
- 何が起きたか: PHP 8.5.12・8.4.27・8.3.36・8.2.35で、外から任意のプログラムを動かされるおそれのある2件が修正されました。8.1以前には公式の修正版がありません。
- 誰が直すか: 共用のレンタルサーバーはサーバー会社、VPS・クラウドは自分、保守を頼んでいるなら契約しだいです。
- 自分で確かめること: 「ツール」→「サイトヘルス」→「情報」→「サーバー」で、PHPのバージョンを見ます。
- 古かった場合: 本体・テーマ・プラグインを最新にし、バックアップを取ってから8.3以上へ切り替え、フォームの送信まで確かめます。
サーバー会社が止めてまで備えたのは、修正が出たあとの時間がいちばん危ないからです。自社サイトのPHPの版を見るのは数分で終わります。今日のうちに一度開いてみてください。
参考情報
- PHP「PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 Released!(2026年10月21日)」
- PHP「Unsupported Branches」(サポートが終わった版の一覧)
- IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」(2026年10月21日)
- エックスサーバー公式X「予防的な安全対策のため、当社アカウント管理画面等へのアクセスを一時停止」(2026年10月21日)
- エックスサーバー「PHP Ver.切替」マニュアル
- TimeRex「TimeRex Status」
- さくらインターネット「緊急メンテナンス実施のお知らせ」(2026年10月21日)
- BASE公式X「緊急メンテナンスの開始時刻変更のお知らせ」(2026年10月21日)
- WordPress.org「WordPress の要件」
- ITmedia NEWS「PHPの「緊急」レベルの脆弱性、開発元が修正バージョン公開 「直ちにアップデートを」」(2026年10月22日)
- Impress Watch「国内大手サービスで緊急メンテやサービス停止 PHP脆弱性で対策」